Un om a demisionat sau l-ai concediat, ziua plecării a venit și de-abia atunci îți amintești câte conturi are prin firmă. Dacă nu știi clar cum retragi accesul la e-mail, documente și aplicații, rămâi cu un risc de securitate real. Găsești mai jos o procedură clară, pe care o poți adapta firmei tale.
Ce riști dacă lași accesul deschis după ce pleacă cineva
La multe firme mici, fostul angajat mai are luni de zile acces în e-mail, Google Drive sau în aplicațiile de facturare. Nu din rea-voință, ci pentru că nimeni nu are o listă clară cu tot ce folosește omul respectiv.
Aici nu vorbim doar de parole. Vorbim de date de clienți, oferte, contracte, situații financiare și conversații sensibile. Oricine pleacă, fie în relații bune sau nu, rămâne cu posibilitatea de a intra oricând peste informații de firmă.
Riscurile sunt concrete: poate descărca liste de clienți, poate șterge documente, poate vedea în continuare ce negociezi cu furnizorii sau cu noul om care i-a preluat rolul. Dacă mai lucrează apoi la concurență, lucrurile se complică și mai mult.
Mai este și partea de GDPR: datele personale ale clienților și colegilor trebuie protejate, iar accesul unui angajat plecat la aceste date intră în zona de nerespectare a regulilor de protecție a datelor. Aici deja discuția se mută de la „comoditate” la răspundere legală.
Pașii prin care retragi accesul în mod organizat
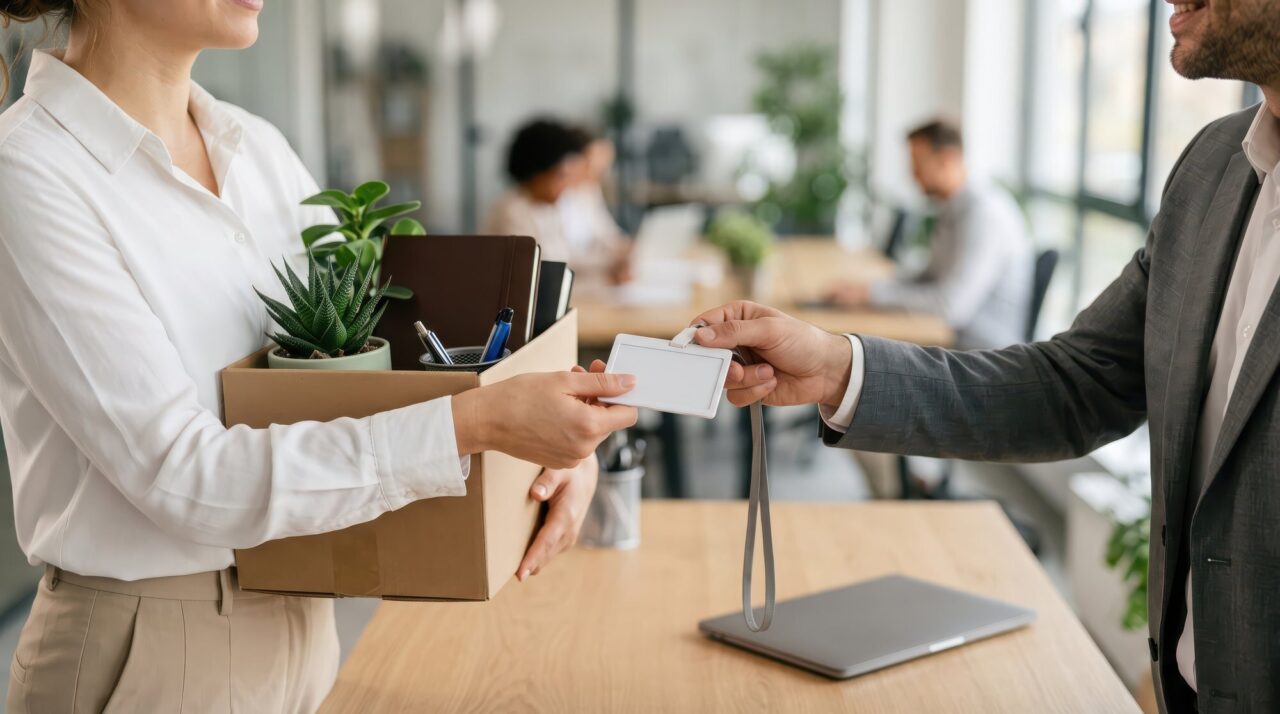
Chiar dacă nu ai departament IT, poți avea un proces clar. Ideal, procedura se pornește în ziua în care se confirmă plecarea, nu după ce omul a ieșit pe ușă cu fluturașul de salariu.
- Stabilești cine răspunde de offboarding (de regulă, HR sau antreprenorul la firme mici).
- Verifici împreună cu angajatul lista de conturi, aplicații și echipamente folosite.
- Salvezi și transferi documentele și informațiile de care ai nevoie în continuare.
- Blochezi sau schimbi accesul la e-mail, aplicații interne și conturi externe.
- Setezi redirecționări și mesaje automate pe e-mail, unde are sens.
- Notezi ce ai făcut, când și cine a aprobat, pentru orice discuții viitoare.
La pasul 2, un inventar de acces făcut din timp îți salvează multă bătaie de cap. Ar trebui să știi din start ce folosește fiecare: pachet Microsoft sau Google, CRM, soft de facturare, Slack, cont de curier, platforme de publicitate, conturi de marketplace, acces la internet banking (chiar și doar pentru extrase).
În practică, la firmele mici, multe conturi sunt create „din mers”. Un angajat își face singur cont la o aplicație gratuită, se dovedește utilă și rămâne totul pe mailul și parola lui. Când pleacă, descoperi aplicația exact în ziua predării.
De aceea, procedura funcționează cu adevărat abia din momentul în care tu, ca firmă, ții o listă centralizată cu aplicațiile aprobate și cine are acces la ele. Chiar și un simplu fișier Excel poate fi un început bun.
Cum gestionezi e-mailul și documentele când pleacă un om
E-mailul de firmă este de obicei primul lucru la care te gândești când vrei să retragi accesul. Și totuși, multe firme îl blochează prea repede sau prea târziu.
O variantă rezonabilă, folosită la multe companii, este ca în ziua plecării să blochezi accesul direct al angajatului, dar să păstrezi contul activ intern pentru o perioadă. Setezi un mesaj automat pentru cei din afară, prin care anunți că persoana nu mai lucrează acolo și dai un contact alternativ.
În același timp, poți seta ca mailurile noi să fie redirecționate către colegul care preia rolul. Astfel, nu se pierd oportunități și nu mai depinzi de bunăvoința cuiva care a plecat.
La documente, lucrurile se complică. În Google Workspace sau Microsoft 365 poți transfera proprietatea documentelor către un alt utilizator. Practic, tot ce era pe contul lui ajunge la contul de echipă sau la manager.
Merită să te uiți și la partajările externe. Documente împărțite cu adrese personale ale angajatului, foldere în care are acces de acasă, linkuri deschise public. La plecare, revizuiești rapid aceste drepturi și le limitezi la ce mai are sens.
Cât despre întrebarea dacă poți citi toate mailurile fostului angajat, intrăm deja într-o zonă sensibilă de confidențialitate, dreptul la viață privată și reguli interne. Aici e recomandat să discuți cu un avocat sau cu departamentul juridic și să ai din timp politici clare de folosire a e-mailului de serviciu, semnate de angajați.
Parole partajate, 2FA și aplicații „uitate”
Parolele partajate sunt una dintre cele mai mari surse de stres când vrei să retragi accesul. La firmele mici, parola de la Facebook Ads, contul de curier sau chiar de la softul de facturare este cunoscută de jumătate de birou.
În ziua în care cineva pleacă, toate aceste parole trebuie schimbate. Nu doar parola lui de e-mail, ci și cele trecute printr-un caiet, un fișier sau un chat de echipă. Un manager de parole serios, folosit la nivel de firmă, reduce enorm problema parolelor împărțite fără control.
Autentificarea în doi pași (2FA) aduce o complicație în plus. De multe, codurile ajung pe telefonul personal al angajatului. Dacă acel număr e folosit și la conturi de firmă, la plecare trebuie să muți 2FA pe un telefon sau o adresă de e-mail controlată de companie, altfel riști să rămâi tu blocat afară.
Mai există și aplicațiile uitate: un tool mic de design, un soft de raportare, o platformă de training online, toate plătite pe cardul firmei, dar activate pe mailul omului care pleacă. Abonamentele continuă să se înnoiască, iar tu îți dai seama peste câteva luni că plătești pentru conturi la care nu mai ai acces real.
La firmele mici fără IT dedicat
Dacă ești antreprenor cu 5-10 oameni, de obicei tu ești și „IT-ul” firmei. Nu ai timp de politici groase și proceduri de corporație, dar poți seta câteva reguli simple care fac offboarding-ul digerabil.
- Toate conturile de lucru se creează cu adrese de firmă, nu personale.
- Abonamentele plătite se centralizează într-un singur fișier și pe un singur card.
- Accesul la platforme cheie trece printr-un admin generic, nu printr-un angajat.
- Parolele importante se țin într-un manager de parole, nu în notițe disparate.
- La angajare, omul semnează și politica de utilizare a sistemelor IT.
Cu aceste minime măsuri, când vrei să retragi accesul, nu mai cauți trei zile după parole și nu depinzi de memoria celui care pleacă.
Greșeli frecvente la retragerea accesului
Cea mai comună greșeală este să te ocupi de acces abia după ce plecarea s-a produs și emoțiile s-au consumat. Dacă despărțirea a fost tensionată, ai în plus și componenta de conflict, exact când trebuie să iei decizii tehnice rapide.
Altă greșeală este să te concentrezi doar pe e-mail și să uiți aplicațiile satellite. Din discuțiile cu antreprenori, se vede clar că pierd cel mai des acces la conturi de publicitate, marketplace-uri și softuri cumpărate „pe firmă”, dar administrate de un singur om.
În fine, multe firme nu notează nicăieri când au retras accesul. Peste câteva luni, nimeni nu mai știe dacă fostul angajat mai are sau nu acces la un anumit sistem. Un rând trecut într-un proces-verbal intern sau într-o fișă de offboarding te poate scuti de multe discuții ulterioare.
Cum retragi accesul mai ușor data viitoare
Cheia este să nu te ocupi de tot doar în ultima zi de lucru a omului. Procesul începe, de fapt, în prima zi de angajare. Fiecare cont nou creat se trece pe lista de acces, fiecare aplicație nouă intră într-un minim circuit de aprobare.
Un șablon simplu de checklist pentru plecări, păstrat de HR sau de antreprenor, ajută enorm. Conține numele angajatului, rolul, ce conturi are, când s-au blocat și cine a făcut efectiv operațiunea. Nu trebuie să fie un soft complex, important este să exiște și să fie folosit.
Când firma crește și tehnologia se complică, merită să discuți cu un specialist IT, intern sau extern, care să te ajute să pui la punct un minim de politici: cine creează conturi, cine este administrator pe platforme, cum se face backup la date, cum retragi accesul în situații sensibile.
Nu în ultimul rând, offboarding-ul e și o chestiune de cultură internă. Dacă oamenii înțeleg de la început că lucrurile de firmă rămân la firmă, inclusiv conturile și datele, procedura de plecare devine o formalitate, nu un conflict.
Întrebări frecvente
Când opresc contul de e-mail al unui angajat care pleacă?
De regulă, în chiar ziua plecării blochezi accesul direct al persoanei, dar păstrezi contul activ pentru o perioadă, cu mesaj automat și redirecționare către colegul care preia rolul. Detaliile depind de politica internă.
Am voie să citesc e-mailurile unui angajat după ce a plecat?
Situația ține de confidențialitate, reguli de muncă și GDPR. Ai nevoie de politici interne clare, comunicate și semnate dinainte. Pentru interpretarea concretă, este prudent să discuți cu un avocat sau cu departamentul juridic.
Cum fac retragerea accesului dacă nu am departament IT?
Stabilești un responsabil intern, păstrezi o listă simplă cu toate conturile și parolele printr-un manager de parole și ții evidența abonamentelor plătite. Pentru sisteme critice, poți apela punctual la un specialist IT extern.
Felul în care închizi ușa digitală în urma unui om spune la fel de multe despre maturitatea firmei tale ca modul în care îl primești în prima zi. Dacă îți pui la punct procesul acum, data viitoare nu vei mai stinge incendii, ci vei urma pași clari.
Acest material are scop editorial și informativ. Practicile de securitate IT și regulile legale se pot modifica, așa că pentru decizii sensibile privind accesul la date discută cu un specialist IT sau cu departamentul juridic.